ZachXBT отказывается отслеживать хак Coldcard на сумму 88 млн долларов
ZachXBT заявляет, что у него «меньше обязательств» по оказанию помощи
Этот плодовитый исследователь блокчейна, известный тем, что раскрывал личности хакеров, стоящих за некоторыми из крупнейших краж в криптовалютной сфере, написал в X, что в настоящее время не планирует отслеживать или расследовать инцидент с Coldcard. Он отметил, что уделяет основное внимание экосистемам, которые ценят его работу, добавив, что сторонники «максималистского» подхода к биткоину не являются спонсорами или сторонниками его расследований, поэтому у него меньше обязательств по оказанию помощи.
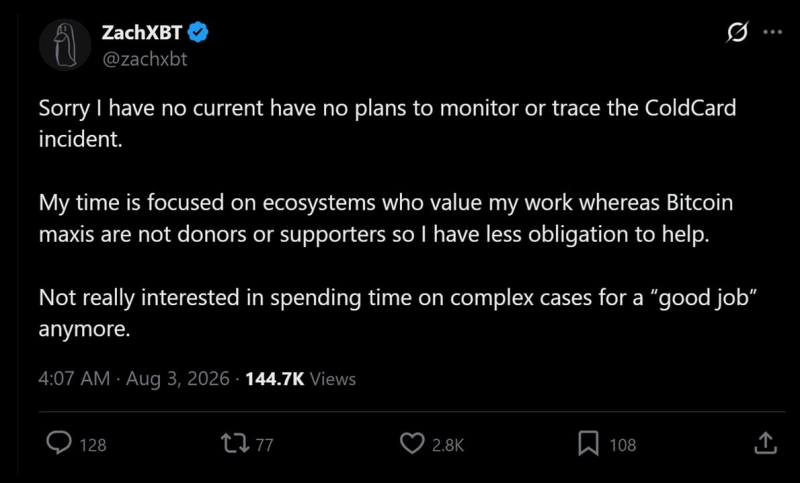
Источник изображения: X
Это заявление прозвучало в тот момент, когда взлом Coldcard вступил в пятый день, а общая сумма ущерба продолжала расти. Ранее ZachXBT работал на общественных началах над крупными делами, и его пост указывает на существенный разрыв между доброжелательностью, которую ему проявляет биткоин-сообщество, и теми усилиями, которые от него требуют, когда что-то идет не так.
Ход взлома Coldcard на данный момент
Причина уязвимости кроется в дефекте прошивки аппаратных кошельков канадского производителя Coinkite. Эта ошибка затронула устройства Coldcard Mk3 с версиями прошивки от 4.0.1 до 4.1.9, в результате чего некоторые кошельки генерировали энтропию седа с помощью программного генератора случайных чисел вместо специального чипа устройства — этот дефект делал некоторые седа угадываемыми.
Первая волна атак произошла 30 июля, когда примерно 594 $BTC, стоимость которых на тот момент составляла около 38 миллионов долларов, были выведены с почти 500 неактивных адресов менее чем за 30 минут. Coinkite выпустила исправленную прошивку в течение двух дней, но ущерб продолжал расти, и к 2 августа Galaxy Research подсчитала, что в результате трех отдельных волн атак с 4 585 адресов было похищено в общей сложности 1 367 $BTC на сумму 88,6 млн долларов.
Темпы и точность краж породили предположения о том, что автоматизированные инструменты, возможно с использованием искусственного интеллекта, помогали злоумышленнику выявлять и опустошать уязвимые адреса в течение нескольких минут после каждой атаки. Масштабы краж продолжали расти даже несмотря на резкий рост поступлений украденных средств на биржи и возобновление движения старых, ранее неактивных $BTC, связанных с этим делом.
Хранение данных усугубляет негативную реакцию
То, как Coinkite справилась с последствиями инцидента, стало предметом отдельного спора, учитывая, что компания разослала электронные письма на все адреса клиентов, которые удалось найти в базах данных магазина и рассылки (некоторые из которых датированы 2019 годом), чтобы предупредить их об уязвимости.
Это противоречило более ранним заявлениям генерального директора Родольфо Новака о том, что Coinkite удаляет данные клиентов через 90 дней после покупки и предлагает варианты анонимных покупок. Позже Coinkite признала, что хранит адреса электронной почты, указанные при покупке, на неопределенный срок, и подтвердила отсутствие политики удаления этих данных — это признание вызвало отдельную волну критики, не связанную с самим взломом.
Новак защищал общий уровень безопасности компании, отмечая, что конкуренты регулярно сталкиваются с утечками данных и что Coinkite относится к этому вопросу крайне серьезно. Тем не менее, этот инцидент уже начал подрывать доверие к самостоятельному хранению криптовалюты и может подтолкнуть более осторожных инвесторов вернуться к биржевым фондам вместо управления собственными ключами.
Эта история также переросла в драму в блокчейне, выходящую за рамки самой кражи. Наглое предложение по отмыванию биткойнов, адресованное хакеру, было размещено непосредственно в блокчейне Биткойна, превратив дело в публичное зрелище, разворачивающееся в режиме реального времени в социальных сетях и в данных блокчейна.
Поскольку такие тяжеловесы, как ZachXBT, отошли в сторону, бремя отслеживания похищенных 1 367 $BTC теперь в большей степени ложится на такие компании, как Galaxy Research, которая публикует обновления по мере развития активности кошелька злоумышленника. Появились сообщения о том, что ошибка энтропии, затрагивающая устройства Coldcard Mk3, восходит к сборке прошивки от марта 2021 года, а это означает, что любой сед кошелька, сгенерированный в этой версии за последние более чем четыре года, по-прежнему может быть уязвим, пока владельцы не сменят его на новый сед с исправленной прошивкой.